ニュースやセキュリティ警告で頻繁に目にする「巧妙化」という言葉。耳にする機会は多いものの、辞書的な正確な定義や類語とのニュアンスの違い、そしてなぜ現在これほどまでに強調されているのか、その背景まで深く把握している人は意外と少ないのではないでしょうか。巧妙化とは、悪事の手口や仕組みが極めて緻密かつ複雑になり、見破ることが困難になるさまを指します。
特にデジタル空間における犯罪手口の進化は著しく、フィッシング詐欺やランサムウェアなどのサイバー攻撃は、個人の注意深さだけでは防ぎきれない水準に達しています。政府機関の啓発資料やセキュリティ専門機関の分析レポートをもとに、言葉の本来の用法から最新の攻撃実態、私たちが直面しているリスクへの具体的防衛策まで、専門的な知見を交えて体系的に紐解いていきます。
📌 【この記事の重要ポイントまとめ】
- 要点1:「巧妙化」とは手段や手口が緻密・複雑になり見分けにくくなる状態を指し、主に犯罪やサイバー攻撃の文脈で用いられる。
- 要点2:公式通知と見分けがつかない偽メールや二重脅迫型ランサムウェアなど、技術と心理誘導の融合により脅威が増大している。
- 要点3:違和感に頼る目視確認は通用しなくなっており、多要素認証や公式アプリ・ブックマーク経由のアクセスなど仕組みによる多層防御が不可欠。
【言葉の定義】「巧妙化」の本来の意味と正しい使い方・例文
「巧妙(こうみょう)」という名詞は、物事のやり方が極めて巧みで優れている状態を表します。そこに状態の変化を示す接尾辞「化」が結びついた「巧妙化」は、手口や手法がより緻密で複雑なものへと変化していくプロセスを指す言葉です。
日常会話で好意的な技術向上に対して使われることは稀で、現代の日本語においては「悪事の手口や不正の手段が、発覚を逃れるためにより精緻になる」という否定的な文脈で用いられるのが一般的です。Weblio類語辞典などの解説でも、悪事の手口などがより複雑でよく考えられたものになるさまとして定義づけられています。
ビジネス文書や報道で正しく使いこなすための代表的な例文は以下の通りです。
- 例文1:「特殊詐欺の手口が年々巧妙化しており、従来の啓発活動だけでは被害の抑止が難しくなっている。」
- 例文2:「AI技術の悪用によってサイバー攻撃が巧妙化し、正規の業務連絡メールとの識別が極めて困難になった。」
- 例文3:「不正アクセスを試みる手口の巧妙化に対応するため、全社的な認証基盤の抜本的見直しを実施した。」
【語彙の整理】「悪質化」「高度化」「複雑化」との決定的な違いと類語・言い換え
セキュリティや社会問題を扱う記事では、「巧妙化」の類似表現として「悪質化」「高度化」「複雑化」といった言葉が並列して使われます。しかし、これらはそれぞれ着目している側面が異なります。
「悪質化」は行為者の意図や被害の深刻度、倫理的な悪さの度合いが増すことを指します。これに対し「高度化」は主要素技術や専門知識の水準が上がる技術的側面を指し、「複雑化」は要素が絡み合い構造の把握が難しくなる状態を表します。そして「巧妙化」は、それらの要素を組み合わせた結果として「相手を欺く精度が高まり、見破ることが極めて困難になること」に主眼が置かれています。
| 用語 | 中核となる意味・ニュアンス | 焦点が当たる対象 | 代表的な具体例 |
|---|---|---|---|
| 巧妙化 | 手口が緻密になり、見破ること・察知が困難になる | 欺瞞(だまし)の技術・偽装の手法 | 本物と寸分違わぬ文面の偽SMS、正規ドメインの悪用 |
| 悪質化 | 手段が非人道・卑劣になり、被害規模や影響が拡大する | 倫理的悪質性・被害者の精神的・金銭的打撃 | 身代金を支払ってもデータを公開する二重脅迫 |
| 高度化 | 技術基盤や使用ツールが専門的・ハイレベルになる | 技術的成熟度・工学的洗練度 | 生成AIを活用したマルウェア作成、ゼロデイ脆弱性の連鎖悪用 |
| 複雑化 | 攻撃経路や仕組みが多層になり全体像が掴みにくくなる | 構造・プロセスの多重性 | サプライチェーンの海外子会社を踏み台にした標的型攻撃 |
【脅威の実態】日常を脅かすフィッシング詐欺の最新手口と心理誘導
個人にとって最も身近な巧妙化の脅威が、フィッシング詐欺です。政府広報オンラインの啓発資料でも指摘されている通り、クレジットカード会社や大手ECサイト、通信キャリア、宅配業者など、私たちが日常的に利用するサービスを装った手口が横行しています。
かつてのフィッシングメールは、不自然な日本語や機械翻訳特有のフォントの崩れ、怪しげな送信元アドレスなど、注意深い観察によってある程度判別が可能でした。しかし現在では、正規の送信元表示を偽装するスプーフィング技術や、本物のサービス文面を丸ごとコピーしたテンプレートが利用されており、文面やデザインだけで偽物と見抜くことは困難です。
さらに手口の巧妙さを際立たせているのが、心理的誘導(ソーシャルエンジニアリング)の精緻化です。「不正アクセスの検知によるアカウント凍結」「未払い料金の最終通告」「配送不能荷物の保管期限」など、焦燥感や緊急性を煽る仕掛けが組み込まれており、冷静な確認手順を踏む前に偽サイトのURLをクリックさせる動線が設計されています。
【企業の危機】組織を狙う標的型攻撃と二重脅迫型ランサムウェアの進化
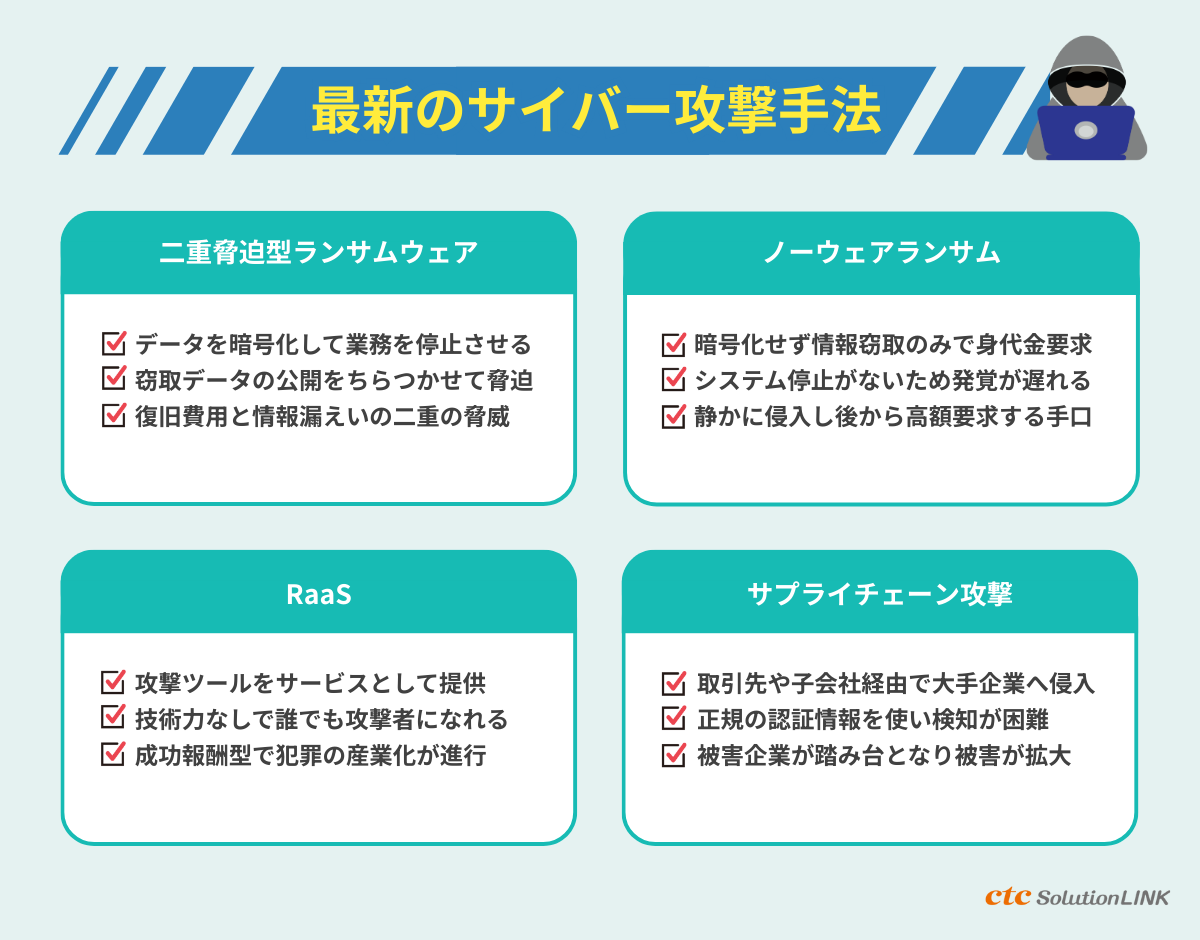
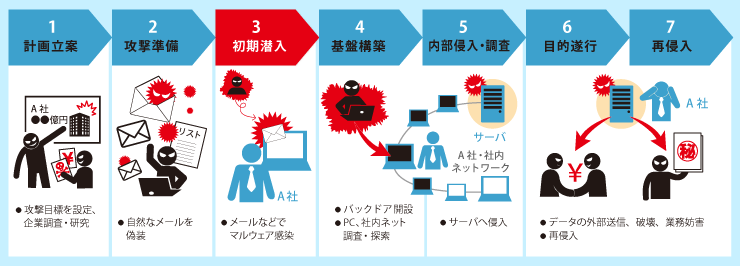
サイバー攻撃の巧妙化は、企業や公共機関の事業継続をも根底から揺るがしています。かつて主流だった無差別なウイルスばら撒き型から、特定の組織を入念に事前調査して侵入を図る「標的型攻撃」へと主軸が完全に移行しています。
攻撃者は公開情報やSNS、過去に流出した認証情報を分析し、対象組織の取引先や関連会社になりすまして接触を図ります。実際の商談やプロジェクト名を件名に掲げ、正規の業務メールのスレッドに割り込む形でマルウェア付きファイルを送りつけるなど、受信者が不審感を抱く余地を与えない手口が一般化しています。
また、データを暗号化して金銭を要求するランサムウェア攻撃においては、単なる暗号化にとどまらず、事前に機密データを外部へ持ち出した上で「身代金を支払わなければ情報を一般公開する」と迫る二重脅迫(ダブルエクストーション)が定着しました。総務省やセキュリティ検討会が開催する有識者会議の報告資料でも、攻撃経路が本社の堅牢な防壁を迂回し、警備の手薄な地方拠点や中小サプライヤーを踏み台にする手口が報告されており、防御側の包括的な見直しが迫られています。
【実践的防衛策】偽メール・SMSの見分け方と個人・組織が取るべき盾
手口が巧妙化し「違和感」を察知することが難しくなった今、人間の注意力や直感に依存した対策は限界を迎えています。被害を未然に防ぐためには、行動のルール化と技術的な仕組みによる多層防御が不可欠です。
偽メールやSMSによる被害を遮断するために、直ちに実践すべき原則は次の3点に集約されます。
1. メッセージ内のリンクを直接開かない
SMSやメールに記載されたリンクは原則としてタップせず、あらかじめブラウザに登録した公式ブックマークや、端末にインストールした正規公式アプリからログインして通知内容を確認します。これだけで、偽サイトへ誘導されるリスクの大半を構造的に無力化できます。
2. フィッシング耐性のある多要素認証(MFA)の導入
SMSで届く認証コードは偽サイト上で即座に中継・詐取されるリスクがあるため、生体認証を用いたパスキー(Passkey)や認証アプリによる強固な2段階認証を設定します。万が一IDやパスワードが流出した場合でも、不正ログインの成立を阻止できます。
3. アカウントアクティビティの定期監視と即時通知の有効化
クレジットカードの利用速報通知やWebサービスのログイン通知をオンにし、身に覚えのない操作が行われた際に秒単位で検知・凍結できる体制を整えておくことが、被害の最小化につながります。
【巧妙化とは】に関するよくある質問(FAQ)
Q1:「巧妙化」と「高度化」は同じ意味で使っても問題ありませんか?
A1:厳密には使い分けが必要です。「高度化」は技術や知識のレベルそのものが向上することを指すのに対し、「巧妙化」は人を欺く仕掛けや偽装の工夫が緻密になることを指します。サイバー犯罪においては、高度な先端技術を使いつつ、人間の心理を突く巧妙な罠を仕掛けるというように、両者が組み合わさって発生するケースが多く見られます。
Q2:見分ける自信がない場合、最も安全な確認方法は何ですか?
A2:メッセージに記載された電話番号やリンク先ではなく、自ら検索エンジン等で調べた企業の「公式サイトの問い合わせ窓口」または公式アプリ内のお知らせから確認することです。疑わしいメールに対して直接返信することは絶対に避けてください。
Q3:なぜサイバー犯罪はこれほどまでに巧妙化し続けているのですか?
A3:攻撃側が組織化・ビジネス化し、多額の不正利益を原資として新たなツールや脆弱性情報を調達するエコシステムが成立しているためです。加えて、生成AIの普及により、自然な文面の自動生成や標的型攻撃の偵察活動が低コストで大量に行えるようになったことも要因の一つです。
まとめ:見抜く力から「騙されても防げる仕組み」への転換
手口の巧妙化が進む現代において、「自分は怪しいものを見分けられる」という過信は最大の脆弱性になり得ます。人間の認知バイアスや多忙な日常の隙を突く攻撃は、どれほど警戒していても100%回避することは困難だからです。
これからの時代に求められるリテラシーとは、不審な兆候を探し当てる鑑識眼だけではなく、「リンクを踏まない」「強固な認証方式を使う」「公式経路以外から個人情報を入力しない」という安全な行動原則を徹底することです。手口の進化を正しく恐れ、仕組みによる備えを固めることこそが、巧妙化する脅威から身を守る最も確実な防壁となります。 (出典: 巧妙 化 と は(Yahoo!ニュース))
関連フォトギャラリー